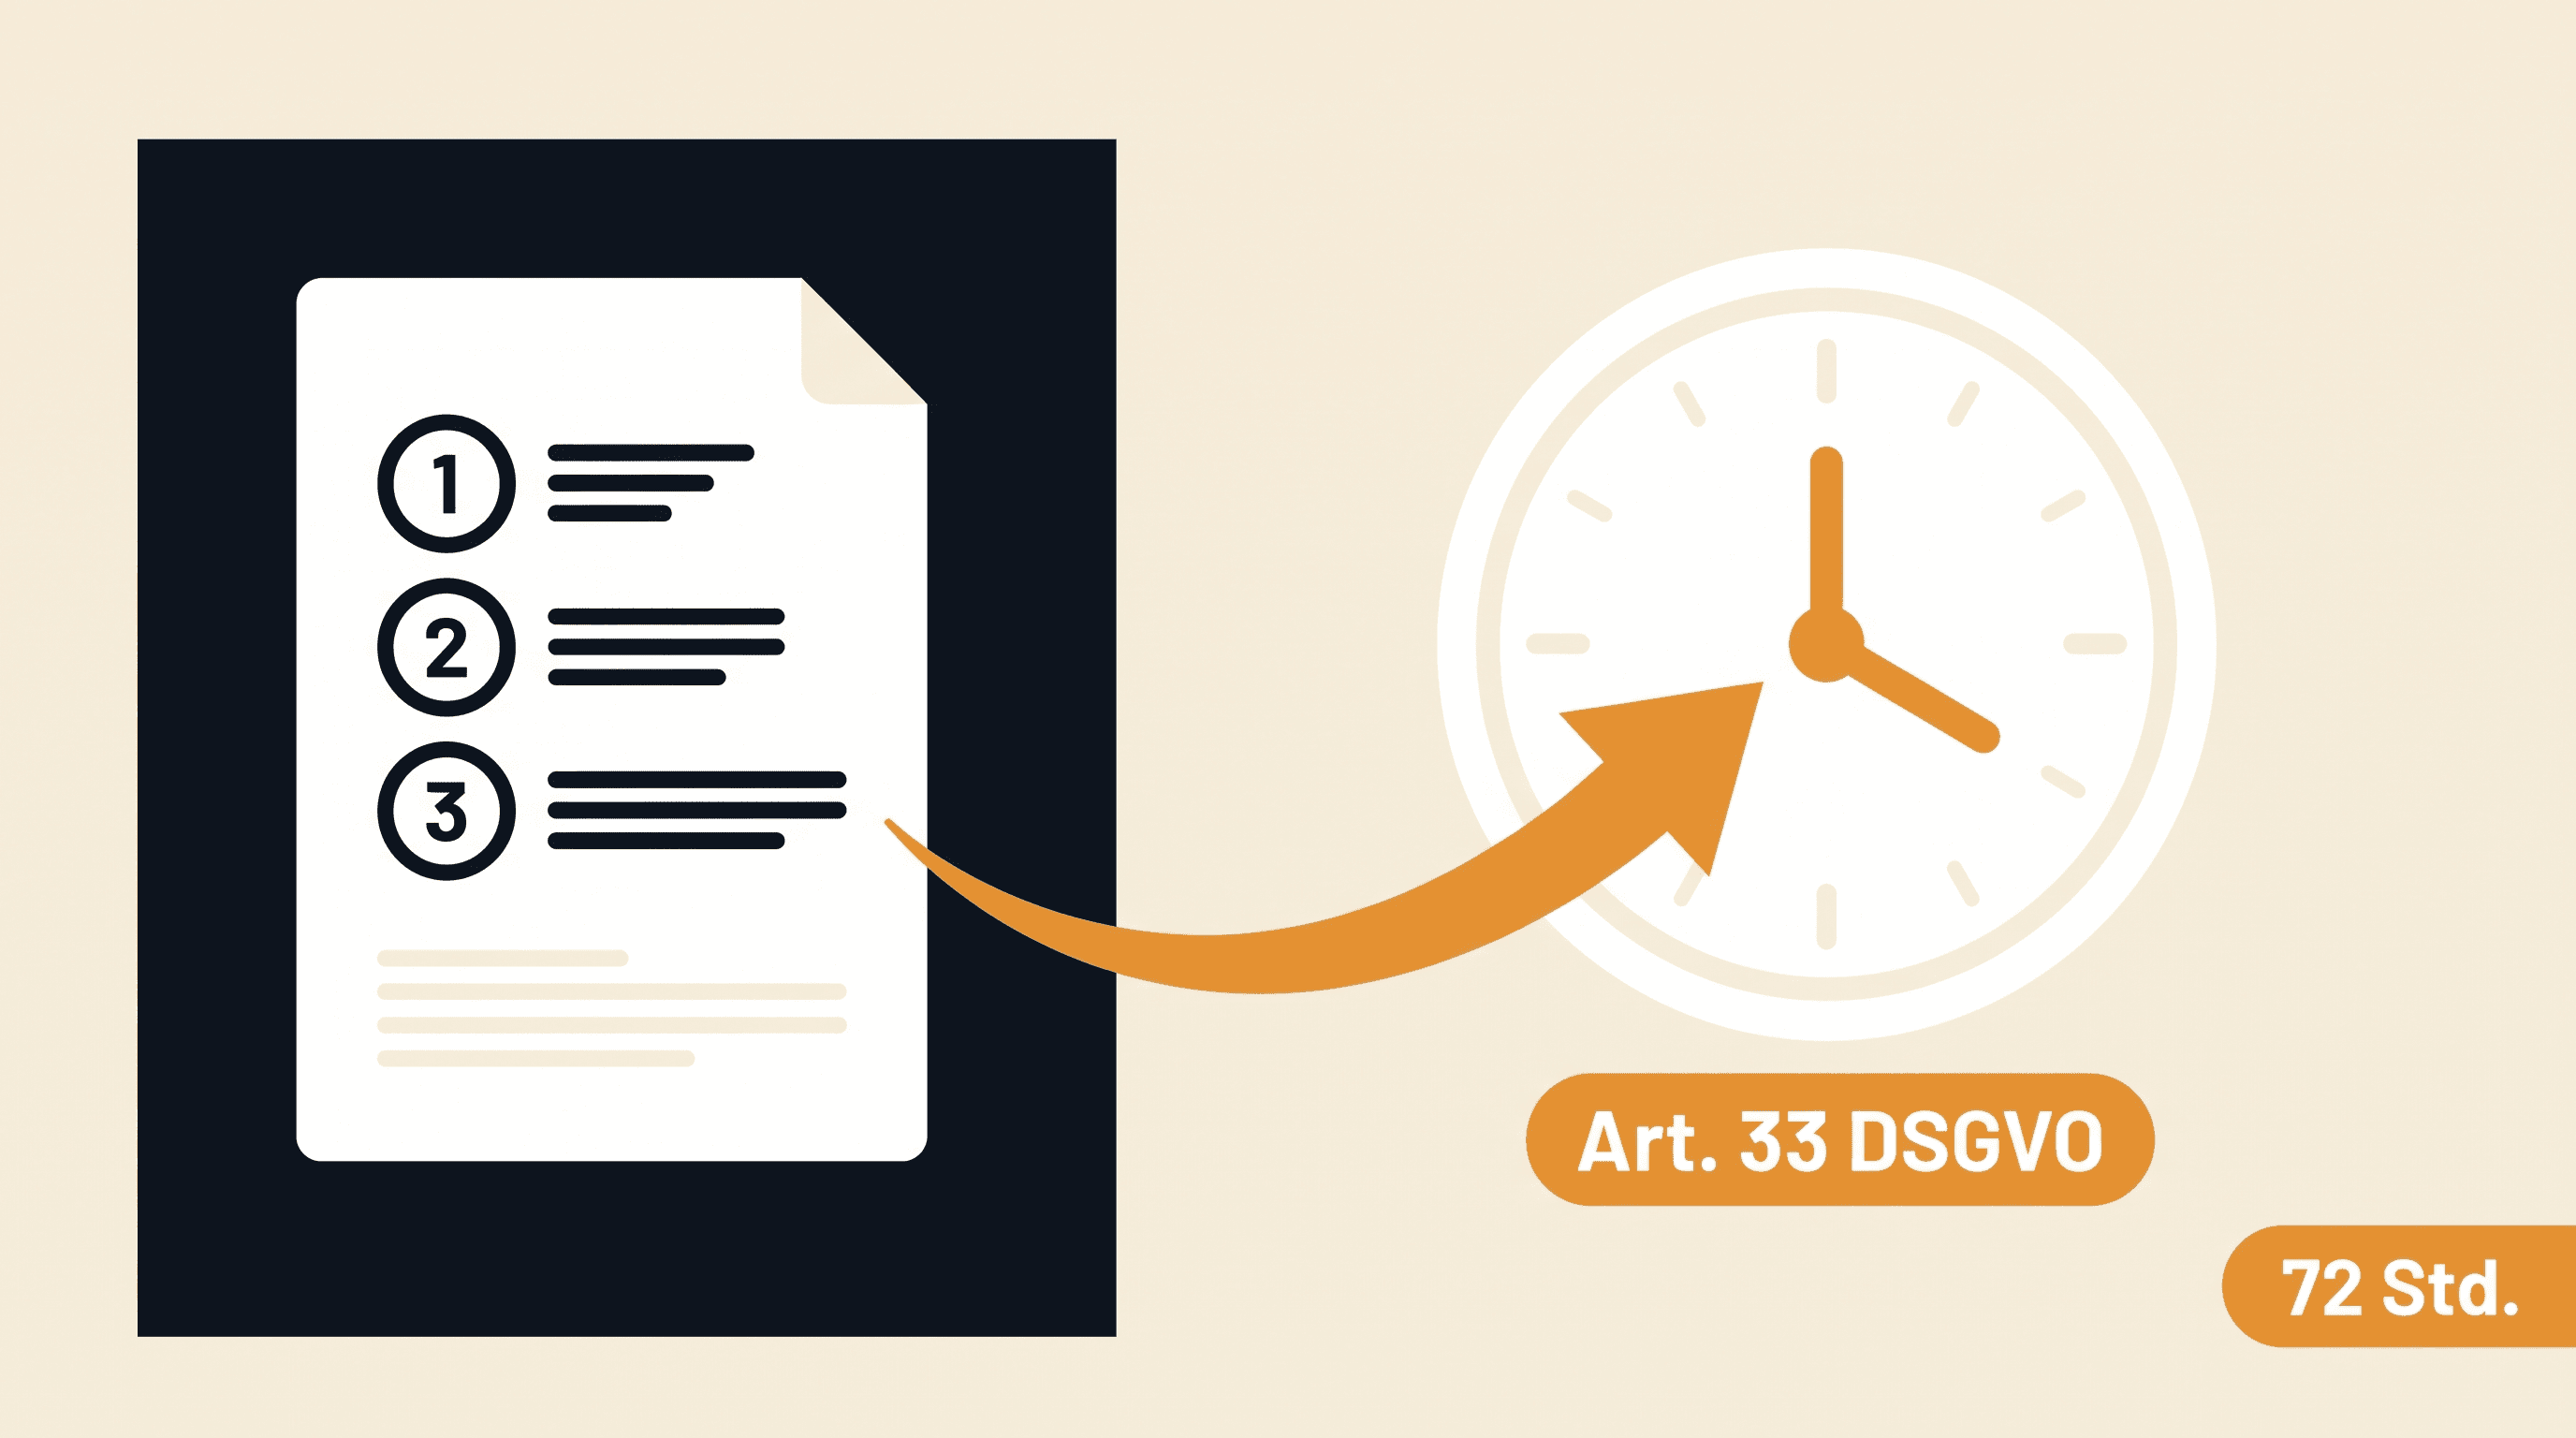
Kurz gesagt: Ab dem Moment, in dem du von einer Datenpanne erfährst, bleiben dir in der Regel 72 Stunden, um sie deiner Aufsichtsbehörde zu melden (Art. 33 Abs. 1 DSGVO). Aber nicht jeder Vorfall ist meldepflichtig – nur wenn ein Risiko für die betroffenen Personen erkennbar ist. Im Detail:
Was zählt überhaupt als „Datenpanne“?
Der Rechtsbegriff ist weiter als das, was viele erwarten. Art. 4 Nr. 12 DSGVO definiert eine „Verletzung des Schutzes personenbezogener Daten“ als jede Sicherheitsverletzung, die – ob unbeabsichtigt oder unrechtmäßig – zur Vernichtung, zum Verlust, zur Veränderung oder zur unbefugten Offenlegung von beziehungsweise zum unbefugten Zugang zu personenbezogenen Daten führt.
Das schließt drei sehr unterschiedliche Situationen ein: Daten werden gestohlen oder eingesehen (Hack, Phishing-Zugriff), Daten werden verändert oder zerstört (Ransomware, versehentliches Löschen einer Kundendatenbank) oder Daten gehen schlicht verloren (gestohlener Laptop, falsch adressierte E-Mail mit Anhang). Es braucht keinen Angreifer von außen – ein falsch konfigurierter Server, der Kundendaten öffentlich erreichbar macht, reicht genauso.
Die 72-Stunden-Frist: ab wann sie läuft und wem du meldest
Die Frist beginnt nicht mit dem Vorfall selbst, sondern mit dem Moment, in dem der Verantwortliche – also du oder dein Unternehmen – Kenntnis von der Panne erlangt (Art. 33 Abs. 1 DSGVO). Ein Leck, das drei Wochen unbemerkt lief, aber heute entdeckt wurde: Die Uhr startet heute.
Gemeldet wird an die „gemäß Artikel 51 zuständige Aufsichtsbehörde“ – das ist in Deutschland die Landesdatenschutzbehörde am Sitz deines Unternehmens, da jedes Bundesland nach Art. 51 Abs. 1 DSGVO eine eigene unabhängige Aufsichtsbehörde einrichtet. Schaffst du die 72 Stunden nicht, ist das kein automatischer Regelbruch: Art. 33 Abs. 1 Satz 2 DSGVO verlangt in dem Fall nur, der verspäteten Meldung eine Begründung für die Verzögerung beizufügen.
Musst du wirklich jede Panne melden?
Nein – und das ist der Teil, den viele überlesen. Art. 33 Abs. 1 DSGVO nennt die Meldepflicht ausdrücklich mit einer Ausnahme: es sei denn, die Verletzung führt voraussichtlich nicht zu einem Risiko für die Rechte und Freiheiten der betroffenen Personen. Eine Panne ohne erkennbares Risiko musst du der Behörde nicht melden.
Was du trotzdem immer musst: den Vorfall dokumentieren. Art. 33 Abs. 5 DSGVO verpflichtet dich, jede Datenpanne festzuhalten – Fakten, Auswirkungen, ergriffene Maßnahmen –, unabhängig davon, ob du sie gemeldet hast. Diese Dokumentation ist deine Grundlage, falls die Aufsichtsbehörde später nachfragt, warum du nicht gemeldet hast.
Typische Datenpannen bei einer kleinen Website
| Beispiel | Datenpanne im Sinne Art. 4 Nr. 12 DSGVO? | Regelfall bei der Meldepflicht (Art. 33) |
|---|---|---|
| Kontaktformular-Daten liegen offen im Netz (falsch konfigurierter Server oder Backup) | Ja | Meldepflichtig – Risiko für Betroffene liegt nahe |
| Website oder CMS gehackt, Angreifer hatte Zugriff auf die Kundendatenbank | Ja | Meldepflichtig – im Zweifel melden, Risiko einschätzen und dokumentieren |
| Firmenlaptop mit Kundendaten gestohlen, Festplatte nachweislich verschlüsselt | Ja (Verlust der Verfügungsgewalt) | Einzelfall – wirksame Verschlüsselung kann das Risiko ausschließen; Prüfung dokumentieren |
| E-Mail mit einer einzelnen Bestellung an falschen Empfänger geschickt | Ja | Einzelfall – bei geringem Risiko keine Meldepflicht zwingend, Vorfall trotzdem dokumentieren |
Die ersten beiden Fälle sind die häufigsten bei kleinen Websites: ein offener Cloud-Speicher mit einem Datenbank-Backup oder ein gehacktes WordPress mit Zugriff auf Bestell- oder Kontaktdaten. Beide gelten in aller Regel als meldepflichtig, weil ein Risiko für die Betroffenen naheliegt.
Die ersten Schritte, sobald du eine Panne entdeckst
- Vorfall isolieren – Zugang sperren, Sicherheitslücke schließen, aber Spuren nicht vorschnell löschen (du brauchst sie für die Dokumentation).
- Zeitpunkt der Kenntnisnahme festhalten – ab hier läuft die 72-Stunden-Frist.
- Betroffene Datenkategorien und ungefähre Anzahl der Personen einschätzen (Art. 33 Abs. 3 lit. a verlangt genau diese Angaben in der Meldung).
- Risiko für die Rechte und Freiheiten der Betroffenen bewerten – das entscheidet, ob überhaupt gemeldet werden muss.
- Datenschutzbeauftragten oder zuständige Ansprechperson einbinden, falls vorhanden.
- Entscheiden und dokumentieren: Meldung an die Aufsichtsbehörde nötig (Art. 33)? Zusätzlich Benachrichtigung der Betroffenen nötig (Art. 34)?
Wann du zusätzlich die betroffenen Personen informieren musst
Art. 33 und Art. 34 DSGVO sind zwei getrennte Pflichten mit unterschiedlicher Schwelle. Die Meldung an die Aufsichtsbehörde (Art. 33) greift schon bei einem einfachen Risiko. Die Benachrichtigung der betroffenen Personen selbst (Art. 34 Abs. 1 DSGVO) ist erst nötig, wenn die Panne voraussichtlich ein hohes Risiko für ihre Rechte und Freiheiten zur Folge hat.
Auch hier gibt es Ausnahmen: Waren die betroffenen Daten wirksam verschlüsselt oder unzugänglich gemacht, oder hast du das hohe Risiko durch nachträgliche Maßnahmen bereits beseitigt, entfällt die Benachrichtigungspflicht (Art. 34 Abs. 3 lit. a und b DSGVO). Wäre die Einzelbenachrichtigung unverhältnismäßig aufwendig, reicht laut Art. 34 Abs. 3 lit. c DSGVO eine öffentliche Bekanntmachung.
Was ein Bußgeld wirklich braucht – und was nicht
Verstöße gegen die Melde- und Dokumentationspflichten der Art. 25 bis 39 DSGVO – dazu zählt auch Art. 33 – können mit Bußgeldern bis 10 Millionen Euro oder 2 % des weltweiten Jahresumsatzes geahndet werden (Art. 83 Abs. 4 DSGVO), je nachdem, welcher Betrag höher ist. Das ist der Rahmen, kein Automatismus: Art. 83 Abs. 2 DSGVO verpflichtet die Aufsichtsbehörde, in jedem Einzelfall unter anderem Schwere, Vorsatz oder Fahrlässigkeit, Kooperationsbereitschaft und bereits ergriffene Abhilfemaßnahmen zu berücksichtigen. Eine dokumentierte, saubere Risikoprüfung – auch wenn sie am Ende zu „keine Meldung nötig“ kommt – ist genau die Art von Nachweis, die in diese Abwägung positiv einfließt.
Was ein automatischer Scan dabei leistet – und was nicht
Ein Website-Scan kann prüfen, ob deine Datenschutzerklärung vorhanden ist, ob Formulare und Server-Konfiguration typische Schwachstellen zeigen und ob die üblichen Pflichtangaben fehlen. Ob ein konkreter Vorfall meldepflichtig ist, ist dagegen immer eine Einzelfallbewertung, die vom tatsächlichen Risiko für die betroffenen Personen abhängt – das kann kein Tool von außen automatisch entscheiden.
Prüfe in 2 Minuten die datenschutzrechtlichen Grundlagen deiner Website – kostenlos.
Den vollständigen Gesetzestext zu Art. 33 DSGVO findest du bei uns: Art. 33 DSGVO im Volltext.
Häufige Fragen
Muss ich jede Datenpanne der Aufsichtsbehörde melden?
Nein. Art. 33 Abs. 1 DSGVO verlangt eine Meldung nur, wenn die Verletzung voraussichtlich zu einem Risiko für die Rechte und Freiheiten der betroffenen Personen führt. Ohne erkennbares Risiko entfällt die Meldepflicht – dokumentieren musst du den Vorfall trotzdem.
Was passiert, wenn ich die 72-Stunden-Frist verpasse?
Die Meldung wird dadurch nicht automatisch unzulässig. Art. 33 Abs. 1 Satz 2 DSGVO verlangt in diesem Fall, der verspäteten Meldung eine Begründung für die Verzögerung beizufügen.
Muss ich auch die betroffenen Personen selbst informieren?
Nur wenn die Panne voraussichtlich ein hohes Risiko für ihre Rechte und Freiheiten zur Folge hat (Art. 34 Abs. 1 DSGVO). Bei wirksamer Verschlüsselung oder nachträglich beseitigtem Risiko kann diese Pflicht entfallen (Art. 34 Abs. 3 DSGVO).
Was zählt bei einer kleinen Website als Datenpanne?
Alles, was zu unbefugtem Zugriff, Verlust, Veränderung oder Zerstörung personenbezogener Daten führt – etwa ein offen erreichbares Datenbank-Backup, ein gehacktes CMS mit Zugriff auf Kundendaten oder eine E-Mail mit Anhang an den falschen Empfänger (Art. 4 Nr. 12 DSGVO).
An welche Behörde melde ich eine Datenpanne konkret?
An die Aufsichtsbehörde deines Bundeslandes, die nach Art. 51 Abs. 1 DSGVO für den Sitz deines Unternehmens zuständig ist. Jedes Bundesland hat eine eigene unabhängige Aufsichtsbehörde.